ΣΤΗ ΒΡΕΤΑΝΙΑ, η κυβέρνηση ζητά από τα νοικοκυριά να έχουν νερό, κονσέρβες, μετρητά και ένα ραδιόφωνο μπαταρίας για τουλάχιστον τρεις μέρες, σε περίπτωση που μια κυβερνοεπίθεση ρίξει κρίσιμες υποδομές. Η λίστα δίνει έμφαση σε τρόφιμα που δεν χρειάζονται ψυγείο ούτε μαγείρεμα.
Η οδηγία είναι γενική και μοιάζει με όσες κυκλοφορούν εδώ και χρόνια σε άλλες ευρωπαϊκές χώρες. Το ψυγείο, όμως, μπήκε στη συζήτηση μετά από πρόσφατες κυβερνοεπιθέσεις που έχουν προκαλέσει συζητήσεις. Ο Paul Kissack, μόνιμος γραμματέας του βρετανικού υπουργείου Περιβάλλοντος, Τροφίμων και Υπαίθρου (Defra), είπε σε επιτροπή της Βουλής ότι η επίθεση σε ψυγεία των γαλλικών σούπερ μάρκετ ενίσχυσε τον φόβο πως και τα βρετανικά είναι ευάλωτα. «Ποιος θα φανταζόταν ότι τα γαλλικά ψυγεία θα γίνονταν στόχος κυβερνοεπίθεσης;» αναρωτήθηκε.
Τη Δευτέρα 2 Νοεμβρίου, ο φόβος έγινε πιο συγκεκριμένος: ένα δεύτερο κύμα χτύπησε σούπερ μάρκετ σε ευρωπαϊκές χώρες.
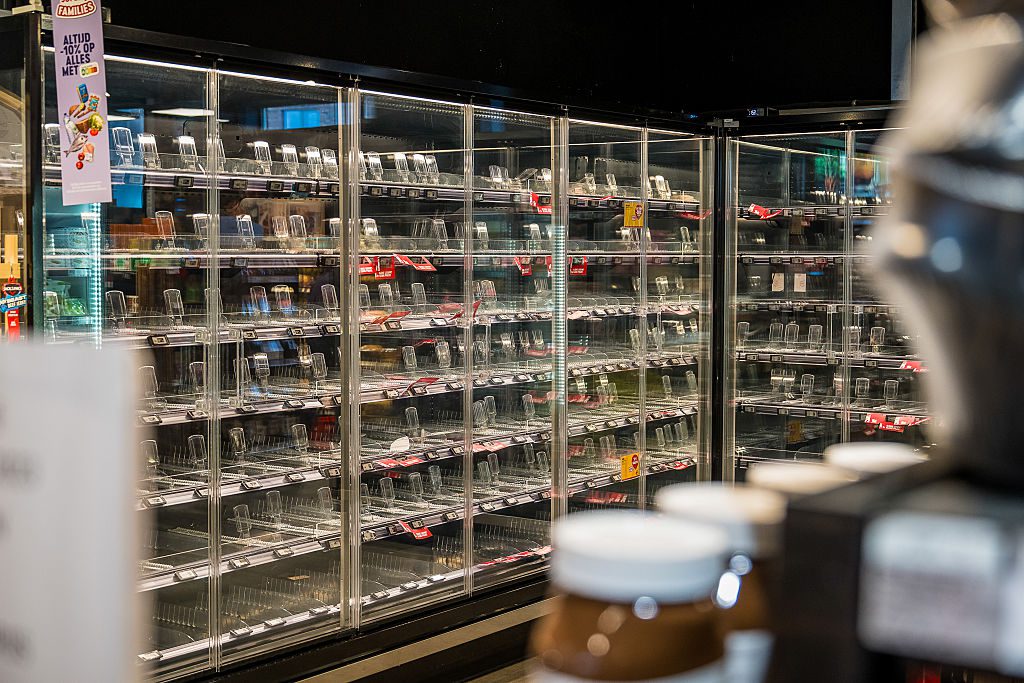
Το πρώτο χτύπημα έγινε τη νύχτα της 11ης Οκτωβρίου στη Γαλλία. Σε περίπου 150 καταστήματα της Intermarché, τα ψυγεία και οι καταψύκτες έφτασαν τους 50°C για περίπου έξι ώρες. Επηρεάστηκαν επίσης Carrefour, Monoprix και Coopérative U, ενώ η E. Leclerc επιβεβαίωσε ότι η επίθεση έπληξε έναν από τους προμηθευτές της σε εξοπλισμό ψύξης. Σε ορισμένα καταστήματα ξέσπασαν φωτιές και η εισαγγελία του Παρισιού άνοιξε έρευνα.
Η Les Mousquetaires, μητρική της Intermarché, υπολογίζει τη ζημιά σε αρκετά εκατομμύρια ευρώ. Ο Dominique Schelcher, CEO της Coopérative U, έγραψε στο X ότι η στόχευση εξοπλισμού που κρατά φρέσκα τα τρόφιμα των Γάλλων είναι εξαιρετικά σοβαρή και χωρίς προηγούμενο.
Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU.
— Dominique Schelcher (@schelcher) October 12, 2026
Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra…
Τρεις εβδομάδες αργότερα, τη νύχτα από 1 προς 2 Νοεμβρίου, το σενάριο επαναλήφθηκε σε μεγαλύτερη κλίμακα. Οι Ahold Delhaize και Colruyt ανέφεραν προβλήματα σε ψυγεία δεκάδων καταστημάτων σε Βέλγιο και Λουξεμβούργο, ενώ στη Σουηδία χτυπήθηκαν οι ICA και Coop. Η επίθεση ξεκίνησε γύρω στη 01:00 GMT (3 τα ξημερώματα, ώρα Ελλάδας), αλλά έγινε αντιληπτή ώρες αργότερα. Περιστατικά αναφέρθηκαν και στην Ιρλανδία, ενώ άλλες πηγές μιλούν και για Ολλανδία, Εσθονία και Φινλανδία.
Και στα δύο κύματα, τουλάχιστον μέρος των μονάδων χρησιμοποιούσε τεχνολογία ελέγχου θερμοκρασίας της δανέζικης Danfoss.
Τα ψυγεία ενός σούπερ μάρκετ δεν λειτουργούν το καθένα μόνο του. Τα ρυθμίζει ένα κεντρικό σύστημα, μια συσκευή που διαχειρίζεται όλα τα ψυγεία και τους καταψύκτες του καταστήματος και συνδέεται στο internet, ώστε οι εταιρείες συντήρησης να την παρακολουθούν από απόσταση. Αυτόν τον ελεγκτή πήραν στα χέρια τους οι επιτιθέμενοι.
Δεν χρειάστηκε να εφεύρουν κάποια περίπλοκη εντολή καταστροφής, ούτε να επιτεθούν με malware. Χρησιμοποίησαν μια λειτουργία που ήδη υπάρχει: την απόψυξη, τον κύκλο που κανονικά λιώνει τον πάγο από τα στοιχεία ψύξης. Σύμφωνα με το BFM TV, οι επιτιθέμενοι έβαλαν τα συστήματα σε συνεχή απόψυξη με ρύθμιση στους 50°C. Η Le Monde ανέφερε ότι σε ορισμένους καταψύκτες και ψυκτικούς θαλάμους ο κύκλος επεκτάθηκε από μία σε οκτώ ώρες, ώστε να καθυστερήσουν οι συναγερμοί.
Η λεπτομέρεια εξηγεί γιατί η ζημιά πέρασε απαρατήρητη για ώρες. Ένα ψυγείο που ζεσταίνεται επειδή χάλασε σημαίνει συναγερμό. Ένα ψυγείο που ζεσταίνεται επειδή «κάνει απόψυξη» μπορεί να μη θεωρηθεί βλάβη, τουλάχιστον όσο διαρκεί ο κύκλος. Και όλα έγιναν τη νύχτα, με τα καταστήματα κλειστά.
Οι ερευνητές εντόπισαν ως σημείο εισόδου τους ελεγκτές AK‑SM800 και AK‑SC355 της Danfoss, μοντέλα που η ίδια η εταιρεία είχε ήδη προτείνει να αντικατασταθούν. Η Danfoss αποδίδει το πρόβλημα σε μονάδες που έτρεχαν παρωχημένο firmware ή είχαν φτάσει στο τέλος του κύκλου ζωής τους και δεν λάμβαναν πια ενημερώσεις ασφαλείας.
Το κενό δεν ήταν άγνωστο. Η εταιρεία κυβερνοασφάλειας Claroty είχε περιγράψει ευπάθειες στα συστήματα της Danfoss που θα μπορούσαν να επιτρέψουν σε κάποιον να αλλάξει από απόσταση τη θερμοκρασία των ψυγείων. Η Danfoss κυκλοφόρησε διόρθωση και ζήτησε από τους πελάτες της να την εγκαταστήσουν. Ούτε οι γαλλικές αρχές ούτε η Danfoss, πάντως, έχουν πει επίσημα από πού ακριβώς μπήκαν οι επιτιθέμενοι.
Επιπλέον, σημαντικός παράγοντας είναι ότι τα συστήματα ψύξης τα διαχειρίζονται συχνά εξωτερικές εταιρείες συντήρησης.
Το πρόβλημα, πάντως, δεν περιορίζεται σε έναν κατασκευαστή. Η γαλλική CERT-FR, μέρος της εθνικής υπηρεσίας κυβερνοασφάλειας ANSSI, έχει εκδώσει προειδοποίηση που, σύμφωνα με ανάλυση της Rescana, κατονομάζει εκτός από τις σειρές AK-SM και AK-SC της Danfoss και τα συστήματα XWEB των Copeland και Dixell.
Τα ψυγεία δεν είναι η μόνη «αθώα» συσκευή της εφοδιαστικής αλυσίδας. Στο Security Analyst Summit της Kaspersky, τον Οκτώβριο, οι Sergey Sidorov και Haidar Kabibo έδειξαν πώς ένα ασύρματο barcode scanner αποθήκης μπορεί να γίνει κερκόπορτα για ολόκληρο το δίκτυο. Ένα κενό στην πιστοποίηση Bluetooth επέτρεπε σε κάποιον να «πληκτρολογήσει» εντολές από απόσταση, χωρίς να αγγίξει κανείς τη συσκευή. Και στις δύο περιπτώσεις, ο στόχος δεν είναι ένας υπολογιστής αλλά ένα μηχάνημα που οι περισσότεροι δεν θα σκέφτονταν να προστατέψουν.
Και στην Ελλάδα έχει ήδη καταγγελθεί περιστατικό, σε επιχείρηση εμπορίας κρεάτων στην Κηφισιά. Ο ιδιοκτήτης περιέγραψε στο ΕΡΤnews Radio 105,8 ότι, στις τέσσερις το πρωί, όταν έπιασαν δουλειά για τις παραγγελίες, είδαν ότι κάτι δεν πήγαινε καλά με την ψύξη. Ο τεχνικός της εταιρείας που διαχειρίζεται τα ψυγεία υπέθεσε αρχικά βλάβη ή πρόβλημα με την τάση του ρεύματος. Μετά από δύο ώρες κατάλαβαν ότι κάποιος είχε μπει στο σύστημα διαχείρισης από απόσταση. «Είχε ρυθμιστεί η θερμοκρασία να είναι 150 βαθμούς», είπε.
Ο τεχνικός πήρε ξανά τον έλεγχο μέσω του δικού του προγράμματος. Τα ψυγεία του καταστήματος συνδέονταν μέσω Wi-Fi, ώστε να στέλνουν ενδείξεις θερμοκρασίας στα κινητά των ιδιοκτητών και του τεχνικού, και η επιχείρηση απενεργοποίησε το Wi-Fi μέχρι να πάρει άλλα μέτρα. Δεν έχει γίνει γνωστό ποιο σύστημα χρησιμοποιούσε το κατάστημα ούτε αν η επίθεση συνδέεται με τα ευρωπαϊκά κύματα.
Το πόσο εκτεθειμένα είναι αυτά τα συστήματα φαίνεται με μια απλή αναζήτηση. Ο Vladimir Dashchenko, Principal Security Researcher της Kaspersky, σημειώνει σε ανάλυσή του ότι οι πίνακες ελέγχου συστημάτων ψύξης εντοπίζονται μέσω πλατφορμών όπως οι Shodan και Censys, που καταγράφουν συσκευές συνδεδεμένες στο internet. Η Shodan μετρά πάνω από 4.500 τέτοιες συσκευές και η Censys περίπου 4.300. Κατά τον Dashchenko, ορισμένοι κατασκευαστές δεν εφαρμόζουν ούτε βασικά μέτρα, όπως πολιτικές για ισχυρούς κωδικούς ή έλεγχο ταυτότητας δύο παραγόντων. Ένας τρόπος απομακρυσμένης εκτέλεσης κώδικα σε τέτοιους πίνακες ελέγχου έχει ήδη δημοσιοποιηθεί. Και σε ορισμένες περιπτώσεις, προσθέτει, δεν υπάρχει καν μηχανισμός που να εξασφαλίζει ότι οι κρίσιμες ενημερώσεις ασφαλείας θα εγκατασταθούν.
Κανείς δεν έχει αναλάβει την ευθύνη για την επίθεση στη Γαλλία ούτε για το δεύτερο κύμα. Οι επιθέσεις έγιναν νύχτα, σε πολλά καταστήματα ταυτόχρονα, και δεν έχει γίνει γνωστό κάποιο αίτημα λύτρων.
Το ευρύτερο πλαίσιο υπάρχει. Η Γαλλία και άλλοι σύμμαχοι της Ουκρανίας κατηγορούν τη Ρωσία ότι διεξάγει εκστρατεία «υβριδικού πολέμου», και το Associated Press έχει καταγράψει πάνω από 145 περιστατικά σαμποτάζ, κυβερνοεπιθέσεων και παραπληροφόρησης. Καμία αρχή, πάντως, δεν έχει συνδέσει τις επιθέσεις στα ψυγεία με αυτή την εκστρατεία.
Οι επιθέσεις χτύπησαν εμπορικούς ελεγκτές, όχι οικιακές συσκευές. Για τα νοικοκυριά, ο κίνδυνος δεν βρίσκεται στο δικό τους ψυγείο αλλά στα ράφια. Η Βρετανία το έχει ήδη ζήσει: όταν η αλυσίδα Co-op δέχτηκε κυβερνοεπίθεση στα πληροφοριακά της συστήματα, κατέβασε τα συστήματα διανομής και σε καταστήματά της τελείωσαν τα φρέσκα φρούτα, τα λαχανικά και το γάλα.
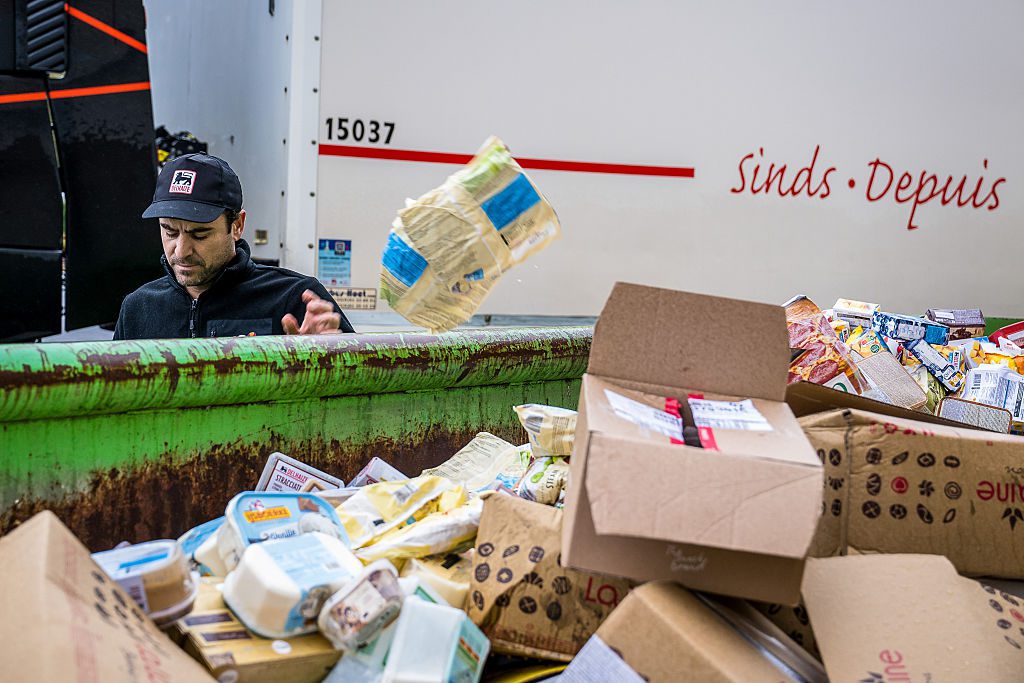
Αυτή τη λογική ακολουθεί και η οδηγία των τριών ημερών: ένα νοικοκυριό να αντέξει λίγες μέρες αν σταματήσει η εφοδιαστική αλυσίδα. Στο μεταξύ, τη Δευτέρα στο Sjöbo της Σουηδίας, οι υπάλληλοι ενός ICA Kvantum άδειαζαν τους καταψύκτες σε καρότσια, για να πεταχτούν τα προϊόντα που είχαν ζεσταθεί στους 50°C.
Με την εγγραφή σας, συμφωνείτε με τους Όρους Χρήσης μας (συμπεριλαμβανομένης της παραίτησης από ομαδικές αγωγές και των διατάξεων διαιτησίας) και αναγνωρίζετε την Πολιτική Απορρήτου μας.