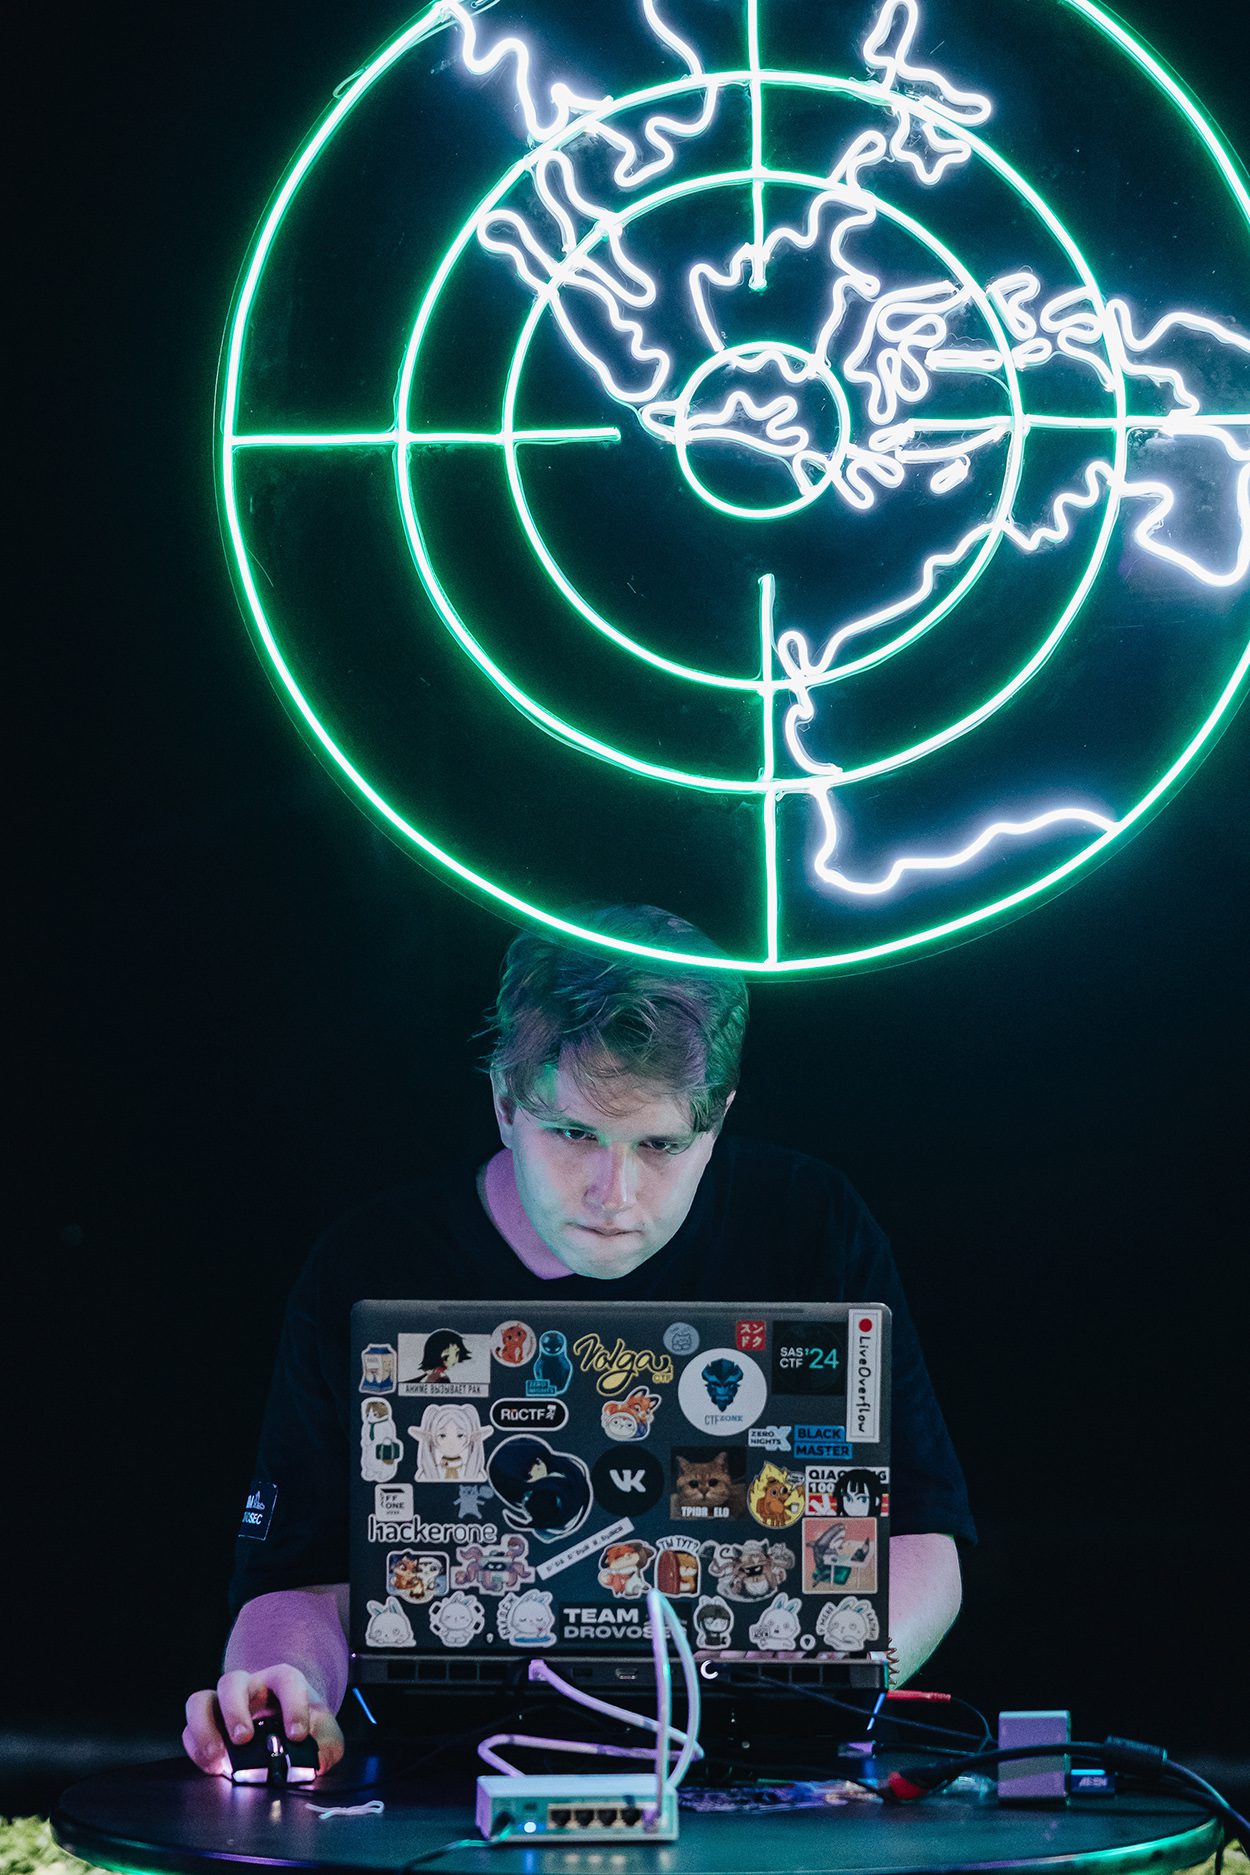
ΟΤΑΝ ΗΤΑΝ ΠΑΙΔΙ, ο Viktor Pozdov έψαχνε bugs στα παιχνίδια του για να περάσει μέσα από τοίχους και να βγει εκτός χάρτη. Του άρεσε, όπως λέει, να παίζει «με μη συμβατικούς τρόπους». Σήμερα κάνει κάτι παρόμοιο, με μεγαλύτερο διακύβευμα: ψάχνει κενά ασφαλείας στα παιχνίδια της Valve, όπως το Dota 2, που παίζει και ο ίδιος, και το Counter-Strike 2.
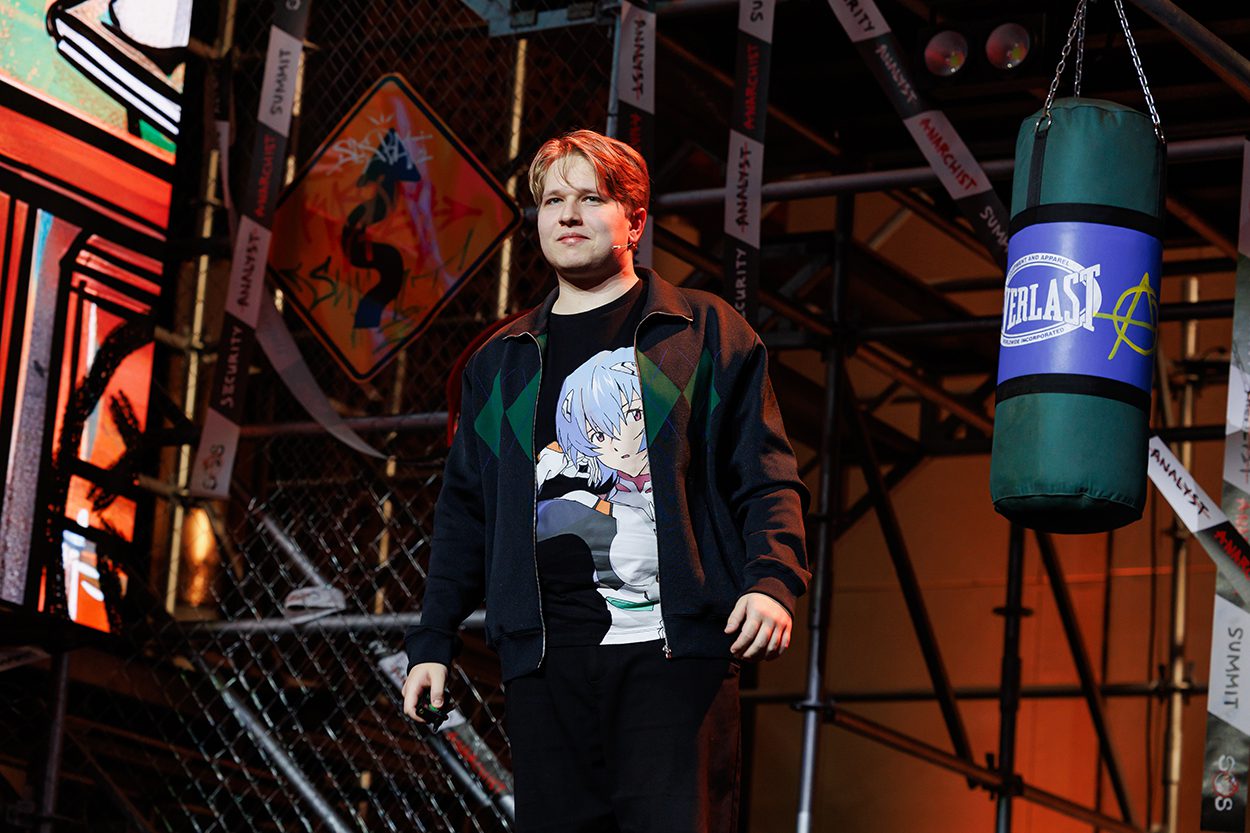
Ο Pozdov, ανεξάρτητος ερευνητής ασφάλειας, παρουσίασε τα ευρήματά του στο Security Analyst Summit 2026 της Kaspersky στο Μπαλί, σε ομιλία με τίτλο «Do You Trust What You See in the Mist: Sophisticated Attack Chains Targeting Players and Servers in Valve Games», στις 21 Οκτωβρίου. Το WIRED Greece μίλησε μαζί του στο περιθώριο του συνεδρίου.
Μέχρι πρόσφατα, ο Pozdov δούλευε κυρίως σε bug bounty για το web κομμάτι της Valve, δηλαδή το Steam. Τα ίδια τα παιχνίδια ήταν δύσκολο έδαφος. Αυτό, λέει, άλλαξε αρκετά με το AI. «Δεν είναι πια τόσο black box. Είναι περισσότερο white box, οπότε μπορείς να βρεις μοτίβα και σημεία εισόδου σε λιγότερο χρόνο», εξηγεί. Από πέρυσι, η έρευνα στα παιχνίδια έγινε το βασικό του αντικείμενο.
Στην ομιλία του, ο Pozdov περιέγραψε δύο ευπάθειες. Η πρώτη στρέφεται κατά των παικτών και διαδίδεται μέσα από custom περιεχόμενο στο Steam Workshop, την πλατφόρμα όπου οι χρήστες ανεβάζουν δικά τους modes, χάρτες και αντικείμενα.
Η δεύτερη στοχεύει τους ίδιους τους servers της Valve. Το Dota 2 επιτρέπει στους παίκτες να φιλοξενούν τα custom παιχνίδια τους σε dedicated servers της εταιρείας. Η εικονική μηχανή που τρέχει τους μηχανισμούς gameplay σε αυτά τα παιχνίδια είχε κενό, μέσω του οποίου κάποιος μπορούσε να εκτελέσει δικό του κώδικα στον server της Valve (remote code execution).
Το Dota 2 και το Counter-Strike 2 μοιράζονται το ίδιο αδύναμο σημείο γιατί μοιράζονται τη μηχανή, τη Source 2. Αυτό δεν σημαίνει ότι κάθε κενό περνά αυτόματα από παιχνίδι σε παιχνίδι. «Εξαρτάται από τα branches και από το πόσος κώδικας γράφεται ειδικά για κάθε παιχνίδι», λέει ο Pozdov. «Αν όμως βρεις bug στον πυρήνα της μηχανής, τότε πιθανότατα θα είναι εκμεταλλεύσιμο και σε άλλα παιχνίδια που τρέχουν στην ίδια μηχανή».
Τα custom modes του Dota 2 έχουν ξαναγίνει δίοδος επίθεσης. Το 2023, η Avast εντόπισε game modes που εκμεταλλεύονταν μια παλιά έκδοση της μηχανής JavaScript V8 μέσα στο παιχνίδι. Ένα από αυτά ήταν διαθέσιμο στο Steam Workshop. Η Valve είχε αφήσει το κενό ανοιχτό για 15 μήνες αφού η Google είχε ήδη κυκλοφορήσει διόρθωση.
Αν ένας επιτιθέμενος αποκτήσει δυνατότητα να εκτελεί κώδικα στον υπολογιστή ενός παίκτη, τα όρια είναι ελάχιστα. «Μπορούν να κάνουν οτιδήποτε. Αν αποκτήσουν code execution στον υπολογιστή σου, κάνουν ό,τι θέλουν», λέει ο Pozdov.
Ο Pozdov χωρίζει το περιεχόμενο που φτιάχνουν οι χρήστες σε τρεις βαθμίδες. Στην πρώτη είναι ό,τι κατεβάζει και εγκαθιστά μόνος του ο παίκτης. Εκεί, λέει, δεν μιλάμε για bug αλλά για επίθεση στην εφοδιαστική αλυσίδα. Στη δεύτερη είναι το custom περιεχόμενο ενσωματωμένο natively στο παιχνίδι, όπως στο Roblox ή στα custom games του Dota 2. Η τρίτη είναι η επίθεση στο «σκέτο» παιχνίδι, χωρίς κανένα πρόσθετο περιεχόμενο.
Η δεύτερη κατηγορία τον ενδιαφέρει περισσότερο, «γιατί οι άνθρωποι συνήθως δεν περιμένουν κάτι τέτοιο από ενσωματωμένο περιεχόμενο».
Στα παιχνίδια της Valve, οι επιθέσεις αυτού του τύπου είναι περίπλοκες. Σε άλλα παιχνίδια όμως η ασφάλεια είναι πιο χαλαρή. Κάποια δεν έχουν bug bounty ούτε διαδικασία αξιολόγησης τέτοιων αναφορών, ενώ σε άλλα τα mods μπορούν να εκτελούν κώδικα στον υπολογιστή του παίκτη ως κανονική λειτουργία του παιχνιδιού, χωρίς να χρειάζεται κάποιο κενό. Τις τελευταίες εβδομάδες, λέει ο Pozdov, έχει ακούσει για πολλές περιπτώσεις επιθέσεων σε παίκτες.
Εδώ το AI παίζει ρόλο και από την άλλη πλευρά. «Τους τελευταίους μήνες έχει γίνει πολύ εύκολο να γράψεις malware, γιατί μπορεί να το γράψει το AI», λέει. Επιτιθέμενοι που πριν δεν είχαν τις δεξιότητες γράφουν πλέον κακόβουλο λογισμικό και το διαδίδουν μέσα από mods και custom game modes, προσθέτει.
Αυτό δεν σημαίνει ότι ο καθένας μπορεί να το κάνει από το μηδέν. «Με μηδενικές γνώσεις μάλλον όχι, γιατί η εταιρεία του AI απλώς θα σε στείλει στο FBI», λέει γελώντας. Αν όμως κάποιος καταλαβαίνει τα βασικά, δηλαδή τι περιμένει να πετύχει και ποια είναι περίπου τα βήματα, και τρέχει ένα μοντέλο τοπικά στον υπολογιστή του, «τότε μάλλον γίνεται».
Η Valve, σύμφωνα με τον Pozdov, έγινε φέτος πολύ πιο γρήγορη στις απαντήσεις της. Αξιολογεί και διορθώνει τα κενά μέσα σε δύο με τρεις εβδομάδες. Ο ίδιος πιστεύει ότι ένας λόγος είναι η δημόσια εικόνα. Η Valve κατέχει το Steam, και όταν παραβιάζεται οποιοδήποτε παιχνίδι, τα μέσα γράφουν ότι «χακαρίστηκε ένα παιχνίδι του Steam». Το 2025, για παράδειγμα, η Valve αφαίρεσε από το Steam το PirateFi, ένα παιχνίδι που περιείχε malware, και πρότεινε στους παίκτες που το είχαν κατεβάσει να εξετάσουν ακόμη και επανεγκατάσταση του λειτουργικού.
Οι αναφορές του Pozdov έγιναν δεκτές, λέει, επειδή δεν αφορούσαν εντελώς ελεύθερο custom περιεχόμενο, αλλά περιεχόμενο μέσα στα επιτρεπτά όρια, ενσωματωμένο στο παιχνίδι. Η διάκριση έχει σημασία: η δημόσια πολιτική του bug bounty της Valve εξαιρεί από αμοιβή τις αναφορές που απαιτούν ειδικά διαμορφωμένο περιεχόμενο από το Steam Workshop.
Ένα ερώτημα είναι αν οι κονσόλες είναι, τελικά, πιο ασφαλείς. «Δεν θα έλεγα ότι κάτι είναι ασφαλές αυτή τη στιγμή», απαντά ο Pozdov. Ίσως λίγο ασφαλέστερες, συνεχίζει, γιατί η εκμετάλλευσή τους απαιτεί πολύ περισσότερα. «Ακόμη κι αν χρησιμοποιείς αποκλειστικά AI, χρειάζεσαι πολύ περισσότερη υπολογιστική ισχύ και χρήματα, γιατί το σύστημα δεν είναι καλά τεκμηριωμένο. Είναι περισσότερο black box, και ό,τι είναι πιο περίπλοκο είναι πιο δύσκολο να χακαριστεί».
Το ότι μια κονσόλα χρησιμεύει μόνο για παιχνίδι δεν την κάνει ακίνδυνη. «Αν μπουν στο οικιακό σου δίκτυο, υπάρχει πιθανότητα να κλιμακώσουν. Οπότε, έτσι κι αλλιώς, δεν υπάρχει ασφαλές μέρος. Κάποια είναι απλώς λίγο ασφαλέστερα».
Τι μπορεί να κάνει ένας απλός παίκτης; Πρώτα, να μην απενεργοποιεί το antivirus, ή τουλάχιστον να αφήνει ενεργό το Windows Defender. Μετά, να ελέγχει το παιχνίδι που πάει να παίξει. Αν ένας άγνωστος σε προσθέσει φίλο και σε καλέσει αμέσως σε ένα παιχνίδι, ακόμη και σε κάποιο που έχεις ξαναπαίξει, ο Pozdov προτείνει να το σκεφτείς δύο φορές και να δεις τι ακριβώς σου προτείνει.
«Λιγότερη εμπιστοσύνη στους αγνώστους», λέει.
What’s Next: Kλείστε την early bird θέση σου στο επόμενο μεγάλο event του WIRED Greece.
Κάντε ετήσια συνδρομή στο WIRED Greece ώστε να μη χάνετε κανένα τεύχος.
Ακολουθήστε μας στο κανάλι μας στο You Tube για να μη χάνετε κανένα vidcast.
Διαβάστε όλες τις ανταποκρίσεις του WIRED Greece από το Security Analyst Summit 2026 της Kaspersky στο Μπαλί.
Με την εγγραφή σας, συμφωνείτε με τους Όρους Χρήσης μας (συμπεριλαμβανομένης της παραίτησης από ομαδικές αγωγές και των διατάξεων διαιτησίας) και αναγνωρίζετε την Πολιτική Απορρήτου μας.