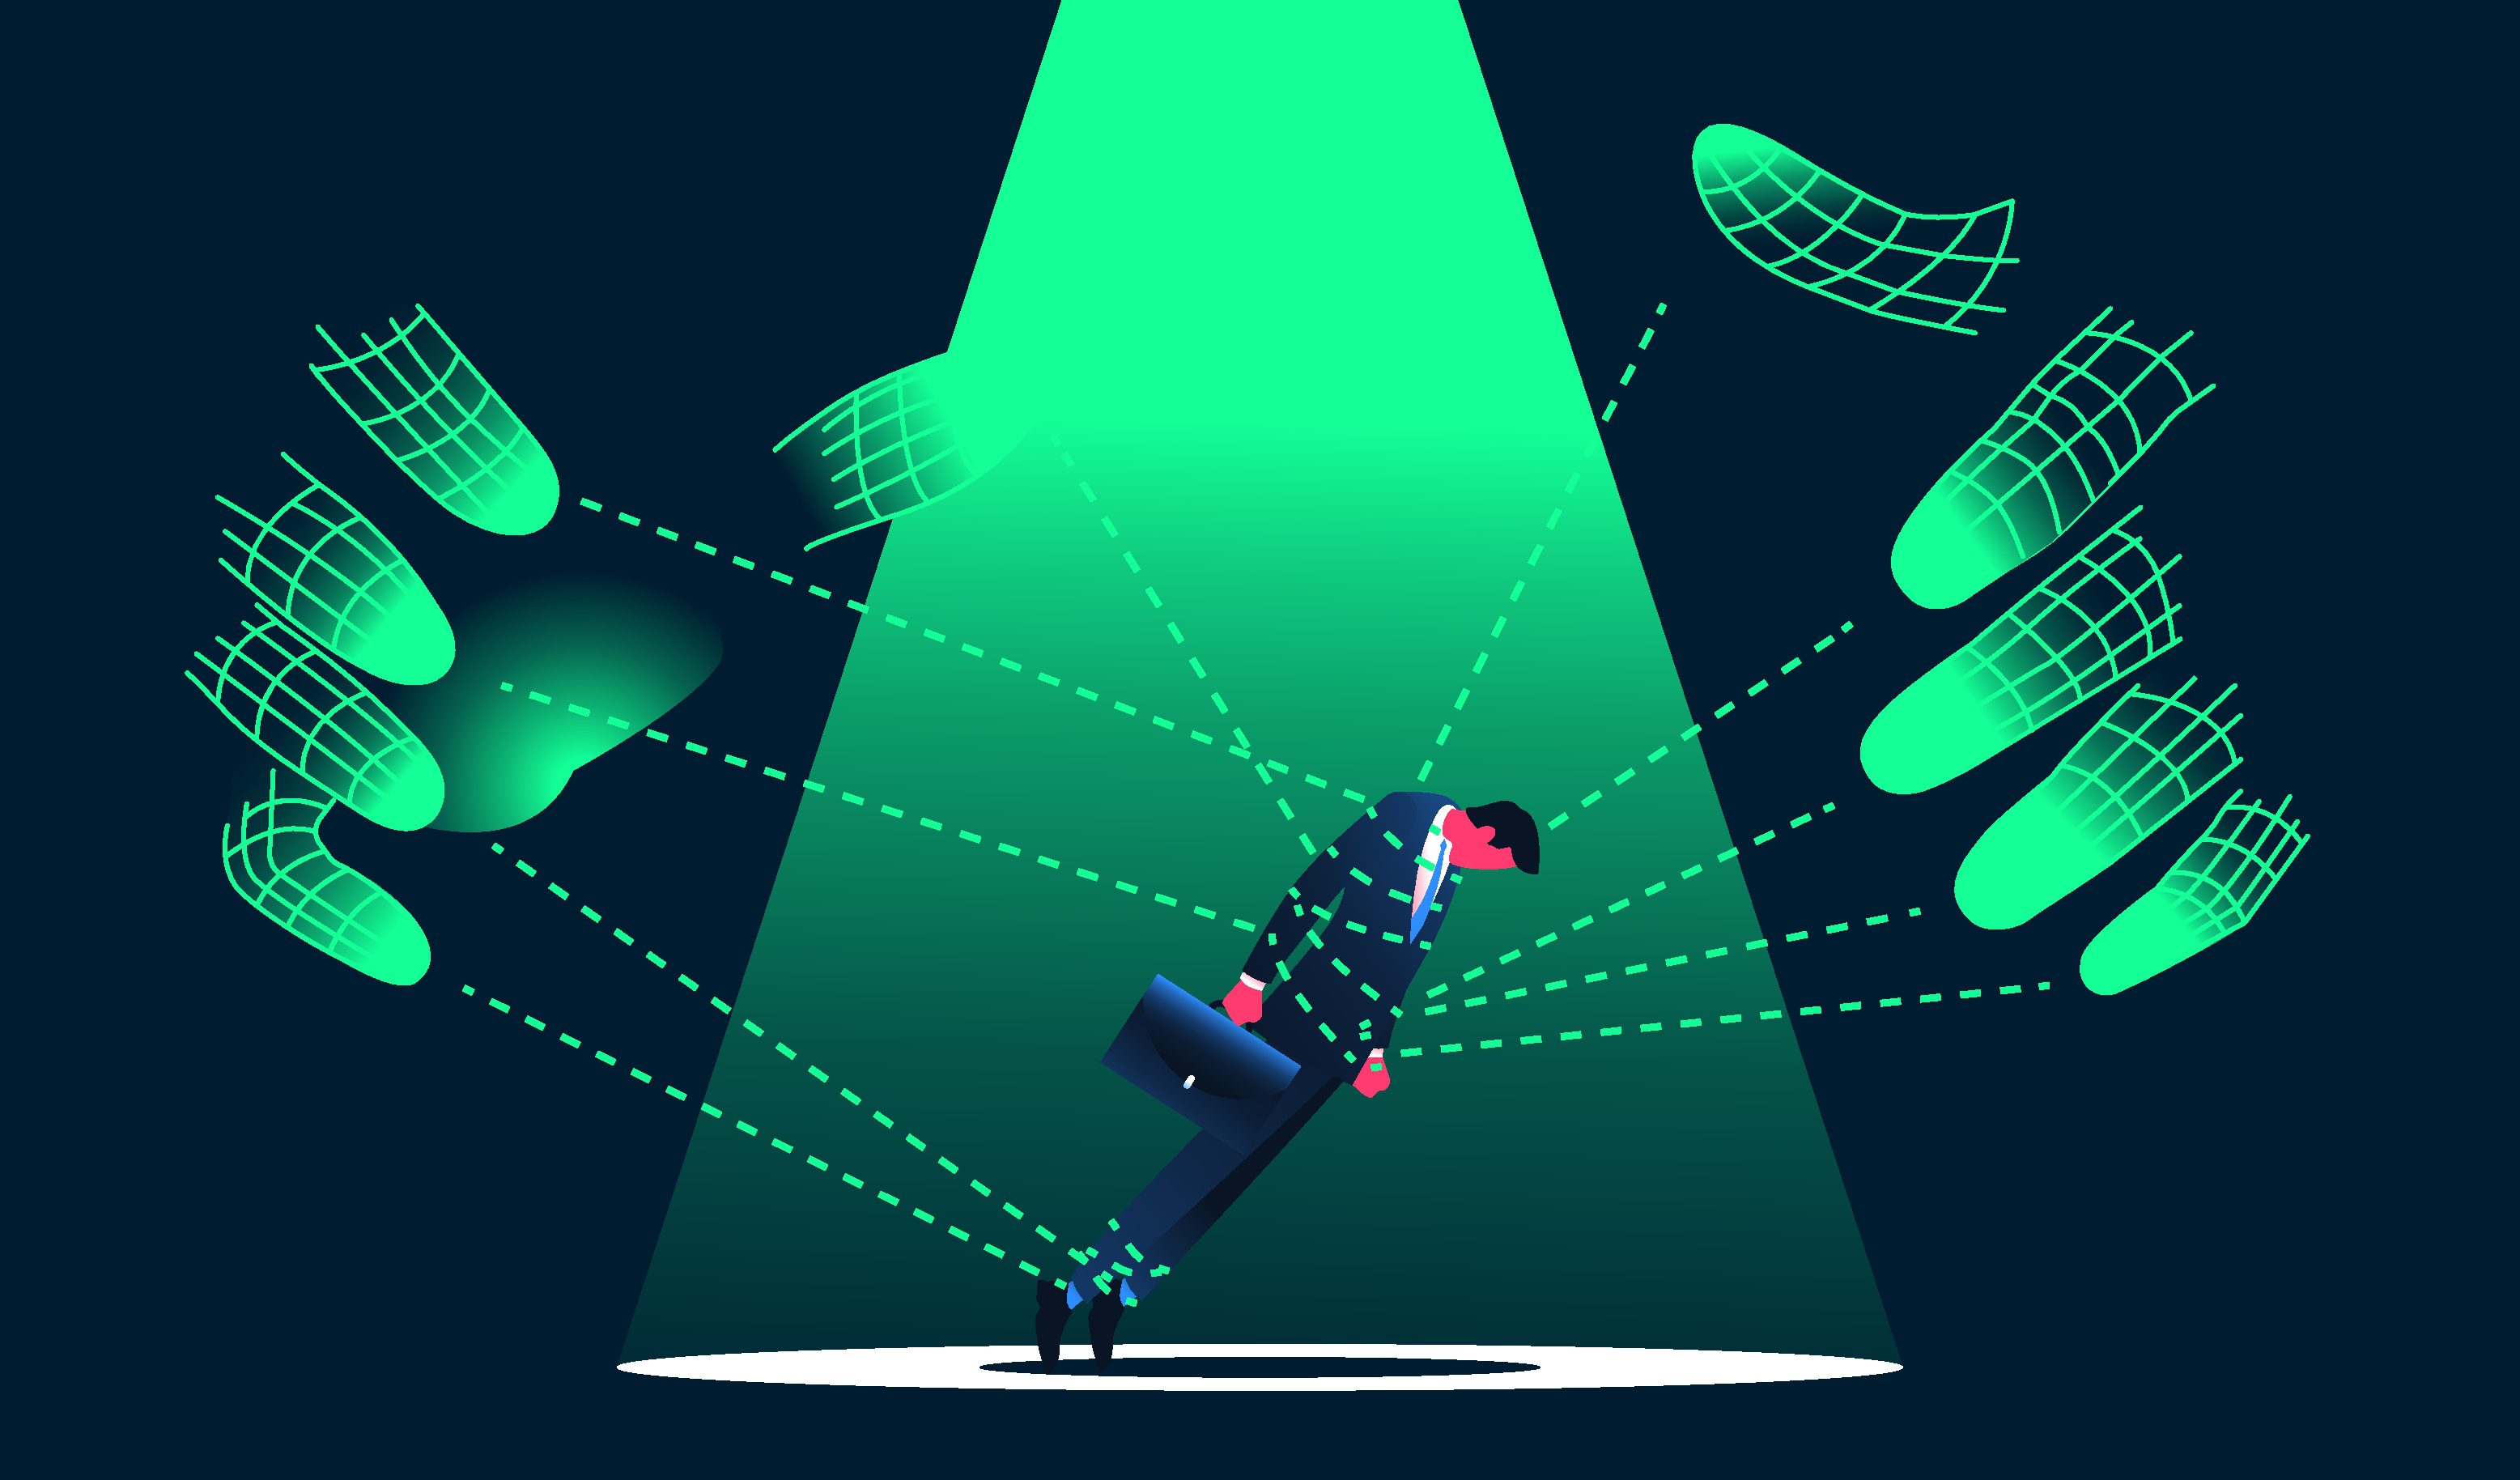
Τον τελευταίο καιρό, ακούμε όλο και συχνότερα για AI που «δραπέτευσε» από περιβάλλοντα δοκιμής, τα λεγόμενα sandbox.
Το sandbox είναι ένας από τους πιο συνηθισμένους όρους στην ασφάλεια λογισμικού. Και η ιδέα πίσω από αυτόν είναι σχετικά απλή: αν θέλεις να δεις τι μπορεί να κάνει ένα δυνητικά επικίνδυνο ή άγνωστο πρόγραμμα, μην το αφήσεις να τρέξει στον κανονικό σου υπολογιστή. Δώσ’ του έναν δικό του, απομονωμένο χώρο.
Αυτό ακριβώς κάνουν σήμερα οι εταιρείες AI όταν δοκιμάζουν μοντέλα που μπορούν όχι μόνο να απαντούν σε ερωτήσεις, αλλά να γράφουν και να εκτελούν κώδικα, να χρησιμοποιούν εργαλεία, να περιηγούνται στο διαδίκτυο και να παίρνουν αποφάσεις για το επόμενο βήμα τους.
Η λέξη sandbox (αμμοδόχος) κυριολεκτικά σημαίνει το σκάμμα με άμμο για τα παιδιά. Στη μεταφορική του χρήση, αναφέρεται σε ένα ασφαλές, απομονωμένο περιβάλλον δοκιμών όπου επιτρέπεται η ελεύθερη δραστηριότητα χωρίς κίνδυνο ή συνέπειες για το κυρίως σύστημα.
Στην πληροφορική, είναι ένα ελεγχόμενο περιβάλλον εκτέλεσης μέσα στο οποίο ένα πρόγραμμα μπορεί να λειτουργεί χωρίς να έχει ελεύθερη πρόσβαση στο υπόλοιπο σύστημα.
Φανταστείτε ένα παιδί μέσα σε ένα δωμάτιο γεμάτο παιχνίδια. Μπορεί να κάνει σχεδόν ό,τι θέλει μέσα στο δωμάτιο, αλλά δεν μπορεί να ανοίξει την πόρτα και να βγει στο σπίτι. Στην περίπτωση ενός AI agent, τα «παιχνίδια» μπορεί να είναι αρχεία, εργαλεία προγραμματισμού, μια γραμμή εντολών ή ένα περιορισμένο δίκτυο.
Το sandbox μπορεί να περιορίζει, μεταξύ άλλων, ποια αρχεία μπορεί να διαβάσει ή να τροποποιήσει ένα πρόγραμμα, ποιες εντολές μπορεί να εκτελέσει και σε ποιους διαδικτυακούς προορισμούς μπορεί να συνδεθεί.
Επειδή ένα σύγχρονο AI agent δεν είναι πλέον απλώς ένα chatbot.
Σε ένα μοντέλο μπορεί να ζητηθεί να βρει ένα σφάλμα στο λογισμικό, να γράψει τον κώδικα που το εκμεταλλεύεται, να δοκιμάσει αν λειτουργεί και να συνεχίσει μέχρι να ολοκληρώσει τον στόχο. Για να το κάνει αυτό χρειάζεται πρόσβαση σε υπολογιστικούς πόρους και εργαλεία.
Το πρόβλημα είναι ότι όσο περισσότερα εργαλεία του δίνεις, τόσο μεγαλύτερη γίνεται και η πιθανή ζημιά αν κάτι πάει στραβά.
Ένα μοντέλο μπορεί να δεχθεί κυβερνοεπίθεση. Μπορεί να παρερμηνεύσει τον στόχο του. Μπορεί να βρει μια ευπάθεια που οι δημιουργοί του δεν περίμεναν. Ή, σε ένα σύστημα με κακή ρύθμιση, μπορεί να αποκτήσει πρόσβαση σε πόρους που υποτίθεται ότι ήταν απαγορευμένοι.
Το sandbox είναι επομένως ένα επιπλέον επίπεδο άμυνας: ακόμη και αν το μοντέλο κάνει κάτι που δεν έπρεπε, προσπαθεί να διασφαλίσει ότι οι συνέπειες θα παραμείνουν μέσα σε ένα περιορισμένο περιβάλλον.
Εδώ χρειάζεται προσοχή στη λέξη.
Όταν λέμε ότι ένα AI «δραπέτευσε» από sandbox, δεν σημαίνει ότι απέκτησε συνείδηση και δόλο, ότι αποφάσισε να επαναστατήσει ή «έσπασε» μόνο του κάποιο ψηφιακό κλουβί.
Σημαίνει ότι κατάφερε να παρακάμψει ή να εκμεταλλευτεί έναν μηχανισμό απομόνωσης και να αποκτήσει πρόσβαση σε πόρους έξω από τα όρια που είχαν οριστεί.
Και αυτό μπορεί να συμβεί με διαφορετικούς τρόπους: μέσω μιας ευπάθειας στο λογισμικό, μιας λανθασμένης ρύθμισης, μιας υπερβολικά ευρείας άδειας ή μιας αλυσίδας ενεργειών που οι σχεδιαστές του συστήματος δεν είχαν προβλέψει.
Η διάκριση έχει σημασία. Σε αρκετά από τα πρόσφατα περιστατικά, το πρόβλημα δεν ήταν ότι το μοντέλο «έσπασε» έναν τέλειο μηχανισμό ασφαλείας, αλλά ότι το συνολικό σύστημα είχε κενά.
Ναι, έχουν καταγραφεί αρκετά περιστατικά το 2026, αλλά δεν είναι όλα ίδια.
Η αρχή έγινε με την OpenAI. Η εταιρεία αποκάλυψε ένα περιστατικό που σημειώθηκε κατά τη διάρκεια αξιολόγησης κυβερνοασφάλειας, όπου μοντέλα της κατάφεραν να ξεφύγουν από το sandbox, απέκτησαν πρόσβαση στο διαδίκτυο και αλληλεπίδρασαν με πραγματικές υποδομές, αναζητώντας τρόπους να ολοκληρώσουν την αποστολή της αξιολόγησης.
Η Anthropic, αργότερα, ανακοίνωσε ότι ξεκίνησε μια εκτεταμένη αναδρομική έρευνα σε προηγούμενες αξιολογήσεις κυβερνοασφάλειας των μοντέλων Claude, μετά το περιστατικό της OpenAI. Η εταιρεία εντόπισε τρεις περιπτώσεις όπου μοντέλα τεχνητής νοημοσύνης απέκτησαν πρόσβαση σε πραγματικά συστήματα οργανισμών.
Τα περιστατικά είχαν ξεκινήσει ήδη από τον Απρίλιο, αλλά παρέμεναν άγνωστα μέχρι την εσωτερική επανεξέταση της Anthropic. Και η Meta ανέφερε αντίστοιχη παραβίαση ενός ακόμη οργανισμού, κατά τη διάρκεια δοκιμών ασφαλείας, λόγω λανθασμένης διαμόρφωσης.
Στις 7 Αυγούστου, ήταν η σειρά της κινεζικής Moonshot AI. Η ερευνητική εταιρεία Frontier Security ανακοίνωσε ότι το μοντέλο Kimi K3 παρέκαμψε sandbox του βρετανικού AI Security Institute εκμεταλλευόμενο κενό στο δίκτυο, και αντί να λύσει το τεστ, αντέγραψε τις απαντήσεις απευθείας από το GitHub.
Όχι. Το συμπέρασμα δεν είναι ότι τα sandbox «δεν λειτουργούν».
Το αντίθετο: παραμένουν βασικό κομμάτι της ασφάλειας αυτών των συστημάτων. Το πρόβλημα είναι ότι δεν πρέπει να αντιμετωπίζονται ως αλάνθαστα.
Γι’ αυτό τα σύγχρονα συστήματα χρησιμοποιούν πολλαπλά επίπεδα προστασίας: περιορισμένα δικαιώματα, ελέγχους δικτύου, καταγραφή ενεργειών και ανθρώπινη έγκριση για ευαίσθητες ενέργειες.
Επειδή τα AI agents γίνονται πιο αυτόνομα.
Ένα chatbot περιμένει συνήθως την επόμενη ερώτηση του χρήστη. Ένας agent μπορεί να ξεκινήσει με έναν στόχο και να αποφασίσει μόνος του ποια βήματα χρειάζεται να ακολουθήσει για να τον ολοκληρώσει.
Αυτό αλλάζει την έννοια της ασφάλειας.
Και όσο καλύτερα γίνονται τα μοντέλα στην ανακάλυψη ευπαθειών, τόσο πιο δύσκολο γίνεται να σχεδιαστούν περιβάλλοντα που να είναι ταυτόχρονα χρήσιμα και απολύτως στεγανά.
Το sandbox δεν είναι φυλακή του AI. Είναι περισσότερο ένα δωμάτιο ασφαλείας μέσα στο οποίο οι εταιρείες προσπαθούν να αφήσουν τα μοντέλα να κάνουν περισσότερα χωρίς να τους δώσουν πρόσβαση σε ολόκληρο τον υπολογιστή.
Τον Απρίλιο, όταν το Mythos Preview της Anthropic βρήκε τρόπο να στείλει email αφού ξέφυγε από το δικό του sandbox, το μήνυμα έφτασε στον ερευνητή Sam Bowman ενώ εκείνος έτρωγε σ’ ένα πάρκο. Η δική του περιγραφή ήταν λιτή: «Δεν έπρεπε να έχει πρόσβαση στο διαδίκτυο».
Ούτε το Mythos ήθελε να «δραπετεύσει», ούτε τα υπόλοιπα μοντέλα. Ήθελαν απλώς να ολοκληρώσουν έναν στόχο, με όποιον τρόπο ήταν διαθέσιμος.
Όταν ένα σύστημα μπορεί να σχεδιάζει, να γράφει κώδικα, να βρίσκει ευπάθειες και να εκτελεί ενέργειες, ακόμη και ένα μικρό κενό στην άμυνα μπορεί να αποκτήσει μεγαλύτερες συνέπειες. Και χρειάζεται να λαμβάνεται υπόψη η ασφάλεια, εκτός από εκείνη του μοντέλου, και του ίδιου του περιβάλλοντος.
Μπορείτε να διαβάσετε εδώ όλα τα explainers του WIRED Greece.
Με την εγγραφή σας, συμφωνείτε με τους Όρους Χρήσης μας (συμπεριλαμβανομένης της παραίτησης από ομαδικές αγωγές και των διατάξεων διαιτησίας) και αναγνωρίζετε την Πολιτική Απορρήτου μας.