Στις 30 Σεπτεμβρίου, οι αρχές πήραν τον έλεγχο του leak site της KillSec και εξασφάλισαν τουλάχιστον 110 terabytes δεδομένων. Πρόκειται για τον ιστότοπο στο dark web όπου η ομάδα δημοσίευε τα θύματα και απειλούσε να ανεβάσει τα αρχεία τους αν δεν πλήρωναν λύτρα. Την ίδια μέρα έγιναν τρεις συλλήψεις και οκτώ έρευνες σε Ελλάδα, Ρουμανία, Ισπανία και Ηνωμένο Βασίλειο.
Η επιχείρηση ονομάστηκε KillSwitch. Την πραγματοποίησαν η Εγκληματολογική Υπηρεσία και η Εισαγγελία του Αμβούργου, με τη στήριξη Europol και Eurojust. Συμμετείχαν αρχές από πολλές χώρες, μεταξύ των οποίων η Ελλάδα, η Γερμανία, η Ισπανία, η Ρουμανία, το Ηνωμένο Βασίλειο και οι ΗΠΑ. Η αστυνομία του Αμβούργου ανέφερε ότι οι έρευνες ξεκίνησαν στις αρχές του 2025, όταν θύματα σε διάφορες χώρες άρχισαν να καταγγέλλουν επιθέσεις. Στην έρευνα βοήθησαν και οι εταιρείες κυβερνοασφάλειας Bitdefender και Group-IB.
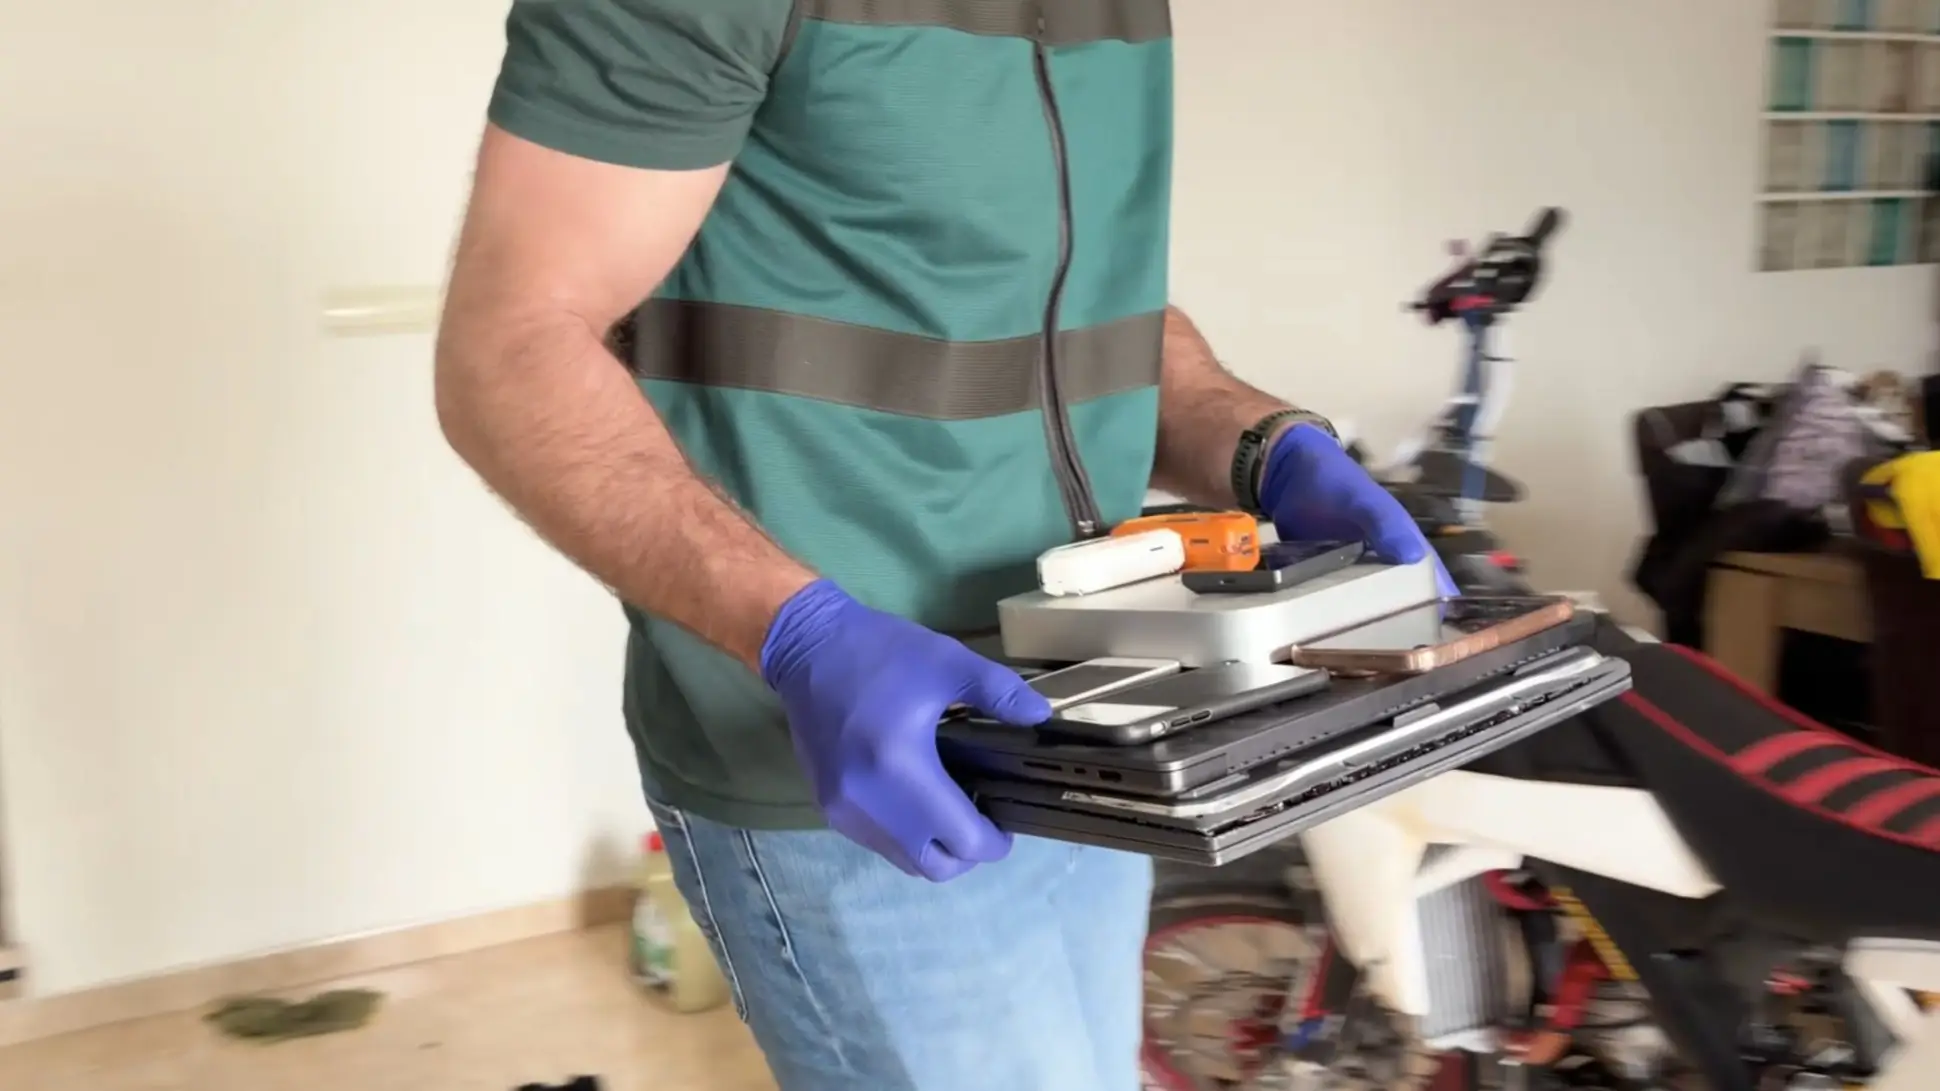
Ένας από τους υπόπτους βρίσκεται στην Αθήνα. Σύμφωνα με την ελληνική αστυνομία, η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος έλαβε πληροφορίες για έναν 18χρονο από τις αρχές της Γερμανίας, της Ρουμανίας και των ΗΠΑ. Η έρευνα στο σπίτι του έγινε στις 30 Σεπτεμβρίου, παρουσία Γερμανών και Ρουμάνων εκπροσώπων, και κατασχέθηκαν υπολογιστής, κινητά τηλέφωνα και αποθηκευτικά μέσα.
Ο 18χρονος φέρεται να ήταν ο developer (προγραμματιστής) της ομάδας. Η Europol αναφέρει ότι ο φερόμενος developer διέπραξε πολλά από τα αδικήματα πριν κλείσει τα 18, τον Αύγουστο. Οι ερευνητές περιγράφουν τέσσερις ρόλους μέσα στην ομάδα: διαχειριστή, developer, διαπραγματευτή και affiliate.
Τον ρόλο του διαχειριστή και βασικού χειριστή, η Europol τον αποδίδει σε έναν 16χρονο. Ο ανήλικος συνελήφθη στην περιοχή του Αλικάντε και, σύμφωνα με το Reuters, είναι Ρουμάνος υπήκοος. Στο Ηνωμένο Βασίλειο συνελήφθη ο Ολλανδός Fouad Eltibrizi, γνωστός online ως «Archduke», ο οποίος έχει κατηγορηθεί στις ΗΠΑ και περιμένει την έκδοσή του. Οι αμερικανοί εισαγγελείς τον κατηγορούν ότι συμμετείχε στην ομάδα από τον Μάρτιο έως τον Νοέμβριο του 2025 και ότι τηλεφώνησε ως εκπρόσωπος της KillSec σε τουλάχιστον έναν εκβιασμό.
Η KillSec ήταν πλατφόρμα ransomware-as-a-service, μια υπηρεσία που νοίκιαζε τα εργαλεία της σε «affiliates». Εκείνοι έκαναν τις επιθέσεις και έδιναν στην ομάδα ένα μερίδιο από τα λύτρα. Η Group-IB, που παρακολουθούσε την ομάδα από το 2024, περιγράφει τον τρόπο λειτουργίας της με λεπτομέρειες.
Τον Οκτώβριο του 2024, ένας affiliate πλήρωνε κόστος εισόδου 250 δολάρια και έδινε το 12% των λύτρων. Τον Νοέμβριο του ίδιου χρόνου η ομάδα πρόσθεσε ένα εργαλείο για servers VMware ESXi, που έσβηνε τα snapshots και τα logs, δηλαδή τα σημεία από τα οποία ένα θύμα θα μπορούσε να επαναφέρει τα συστήματά του. Τον Ιανουάριο του 2025 ζητούσε ανοιχτά «ικανούς pentesters» (ειδικούς στις δοκιμές διείσδυσης), με φήμη σε forum ή εγγύηση 1.000 δολαρίων, και είχε ανεβάσει το μερίδιό της στο 20%.
Η εταιρεία κυβερνοασφάλειας Halcyon κατέταξε την KillSec ανάμεσα στις φθηνότερες πλατφόρμες ransomware-as-a-service. Οι affiliates δεν δούλευαν αποκλειστικά για την KillSec. Κάποιοι συνεργάζονταν ταυτόχρονα και με άλλες πλατφόρμες, όπως τα LockBit, RansomHub, Qilin και Bashe.
Ο Κωνσταντίνος Πατσάκης, καθηγητής στο Τμήμα Πληροφορικής του Πανεπιστημίου Πειραιά, λέει στο WIRED Greece ότι οι ίδιες οι ομάδες μιλούν για «επιχείρηση» και αποκαλούν τα θύματα «customers». Το μοντέλο του «-as-a-service», εξηγεί, έχει ανθίσει τα τελευταία χρόνια. Ακολουθεί τη λογική του outsourcing των παραδοσιακών εταιρειών: «Οι εγκληματίες στο διαδίκτυο αναζητούν άλλους οι οποίοι μπορούν να τους παρέχουν αυτό που τους λείπει», εξηγεί ο καθηγητής.
Αυτό μπορεί να είναι κλεμμένοι κωδικοί πρόσβασης, penetration testing, κώδικας για ransomware ή λογισμικό που απενεργοποιεί συστήματα ασφαλείας. Όλα προσφέρονται «στο διαδίκτυο (όχι μόνο στο dark web)», σύμφωνα με τον καθηγητή. Με ασφαλή κανάλια επικοινωνίας και πληρωμές σε κρυπτονομίσματα, η «ευκολία», κατά τον ίδιο, είναι περισσότερο θέμα διαθεσιμότητας και ροπής προς την εγκληματικότητα, καθώς τα εργαλεία και η υπηρεσίες είναι διαθέσιμα.
Τα builds του ransomware όμως, δηλαδή τις εκδόσεις που ετοιμάζονταν για κάθε επίθεση, δεν μπορούσαν να τα φτιάξουν μόνοι τους οι affiliates. Κάθε ένα χρειαζόταν έγκριση από τους διαχειριστές, κάτι που για την Group-IB έδειχνε μικρή ομάδα που φύλαγε τον κώδικα.
Η KillSec συνδέεται με περίπου 1.000 επιθέσεις παγκοσμίως, από τις οποίες οι περίπου 500 έχουν κριθεί μέχρι στιγμής επιτυχείς. Ο αριθμός μπορεί να αλλάξει όσο εξετάζονται τα στοιχεία από τις αρχές.
Οι μισοί περίπου από τους δημόσια ταυτοποιημένους στόχους βρίσκονταν στις ΗΠΑ και στην Ινδία. Σύμφωνα με την Group-IB, οι ΗΠΑ αντιστοιχούν στο 35% των θυμάτων και η Ινδία στο 17%, με σημαντικότερα πλήγματα στους τομείς χρηματοοικονομικών υπηρεσιών και υγείας. Η ισπανική El Español γράφει ότι ορισμένα θύματα πλήρωσαν λύτρα γύρω στις 500.000 ευρώ σε κρυπτονομίσματα.
Οι affiliates διάλεγαν συχνά τον πιο εύκολο δρόμο. Χρησιμοποιούσαν phishing, brute-force επιθέσεις σε εκτεθειμένες υπηρεσίες απομακρυσμένης πρόσβασης και γνωστά κενά ασφαλείας. Σε σημαντικό μέρος των περιπτώσεων δεν υπήρξε καν εισβολή σε δίκτυο: τα δεδομένα ήταν σε cloud storage που είχε μείνει δημόσια προσβάσιμο λόγω κακής ρύθμισης.
Η κρυπτογράφηση δεν ήταν καν προϋπόθεση. Η KillSec πουλούσε και τα κλεμμένα δεδομένα απευθείας, με τιμές από 5.000 δολάρια για τα αρχεία μιας εταιρείας έως 500.000 για όσα ισχυριζόταν ότι πήρε από μια μεγάλη ασφαλιστική εταιρεία.
Τον Ιανουάριο του 2025, σε ανάρτηση στρατολόγησης, η KillSec είχε δηλώσει ότι δεν θα χτυπά νοσοκομεία. Από τα τέλη του 2025 όμως στράφηκε σε παρόχους λογισμικού υγείας. Εκεί μία παραβίαση μπορεί να εκθέσει τους φακέλους ασθενών κάθε κλινικής που χρησιμοποιεί την ίδια πλατφόρμα.
Σύμφωνα με τη Europol, οι ερευνητές βρήκαν επίσης ότι η ομάδα χρησιμοποιούσε AI για να στήνει και να συντηρεί την υποδομή της και να εντοπίζει πιθανά θύματα.
Για τον Πατσάκη, το AI αλλάζει «την κλίμακα αλλά και την απαιτούμενη εμπειρία από τον επιτιθέμενο». Κάποιος χωρίς τις απαραίτητες γνώσεις μπορεί πλέον να χειριστεί ή να φτιάξει εργαλεία που πριν δεν θα μπορούσε. Δεν έχουν όλα τα μοντέλα τις ίδιες δικλίδες ασφαλείας, και κάποια δεν έχουν καθόλου, σημειώνει ο καθηγητής. «Ακόμα και αυτά που έχουν, έχουμε μάθει ότι “ξέφυγαν” και επιτέθηκαν σε διάφορους οργανισμούς», λέει. Όσοι ερευνούν τέτοιες ομάδες, προσθέτει, μπορεί να δουν απότομες αλλαγές στις δυνατότητες και στους στόχους, ή να μην μπορούν να ξεχωρίσουν τις τεχνικές μιας ομάδας από μιας άλλης.
Το ίδιο εργαλείο έχει όμως και ρίσκο για τους εγκληματίες. «Πόσο καλό θεωρείτε τον αυτόματο πιλότο;», αναρωτιέται ο Πατσάκης. Κατά τον ίδιο, ένα λάθος του AI ή ένα «AI slop», μπορεί να σταματήσει μια επίθεση ή να αποκαλύψει την ταυτότητα του δράστη.
Το 2026, ερευνητές εντόπισαν εκτεθειμένο server μιας ομάδας hackers, όπου είχαν μείνει 28 συνομιλίες με έναν AI coding agent. Τα logs αποκάλυπταν πώς οι δράστες χρησιμοποιούσαν το AI στις επιθέσεις τους.
Οι ερευνητές αναλύουν τώρα τις κατασχεμένες συσκευές και ιχνηλατούν τα έσοδα της ομάδας, μεταξύ άλλων σε κρυπτονομίσματα. Η Europol σημειώνει ότι το ίδιο υλικό μπορεί να οδηγήσει σε νέα θύματα, επιθέσεις και υπόπτους.
Η ισπανική Guardia Civil έκανε δική της έρευνα για την KillSec, με την ονομασία ROTOMA, που ξεκίνησε το 2025 με το γραφείο του FBI στο Σαν Χουάν του Πουέρτο Ρίκο. Για τον 18χρονο της Αθήνας, η ανάλυση των συσκευών του μπορεί να δείξει τι ακριβώς έκανε και με ποιους άλλους είχε επαφή.
Το leak site της KillSec στο dark web δεν δείχνει πια λίστα θυμάτων, αλλά ανακοίνωση κατάσχεσης από τις αρχές.
Με την εγγραφή σας, συμφωνείτε με τους Όρους Χρήσης μας (συμπεριλαμβανομένης της παραίτησης από ομαδικές αγωγές και των διατάξεων διαιτησίας) και αναγνωρίζετε την Πολιτική Απορρήτου μας.