

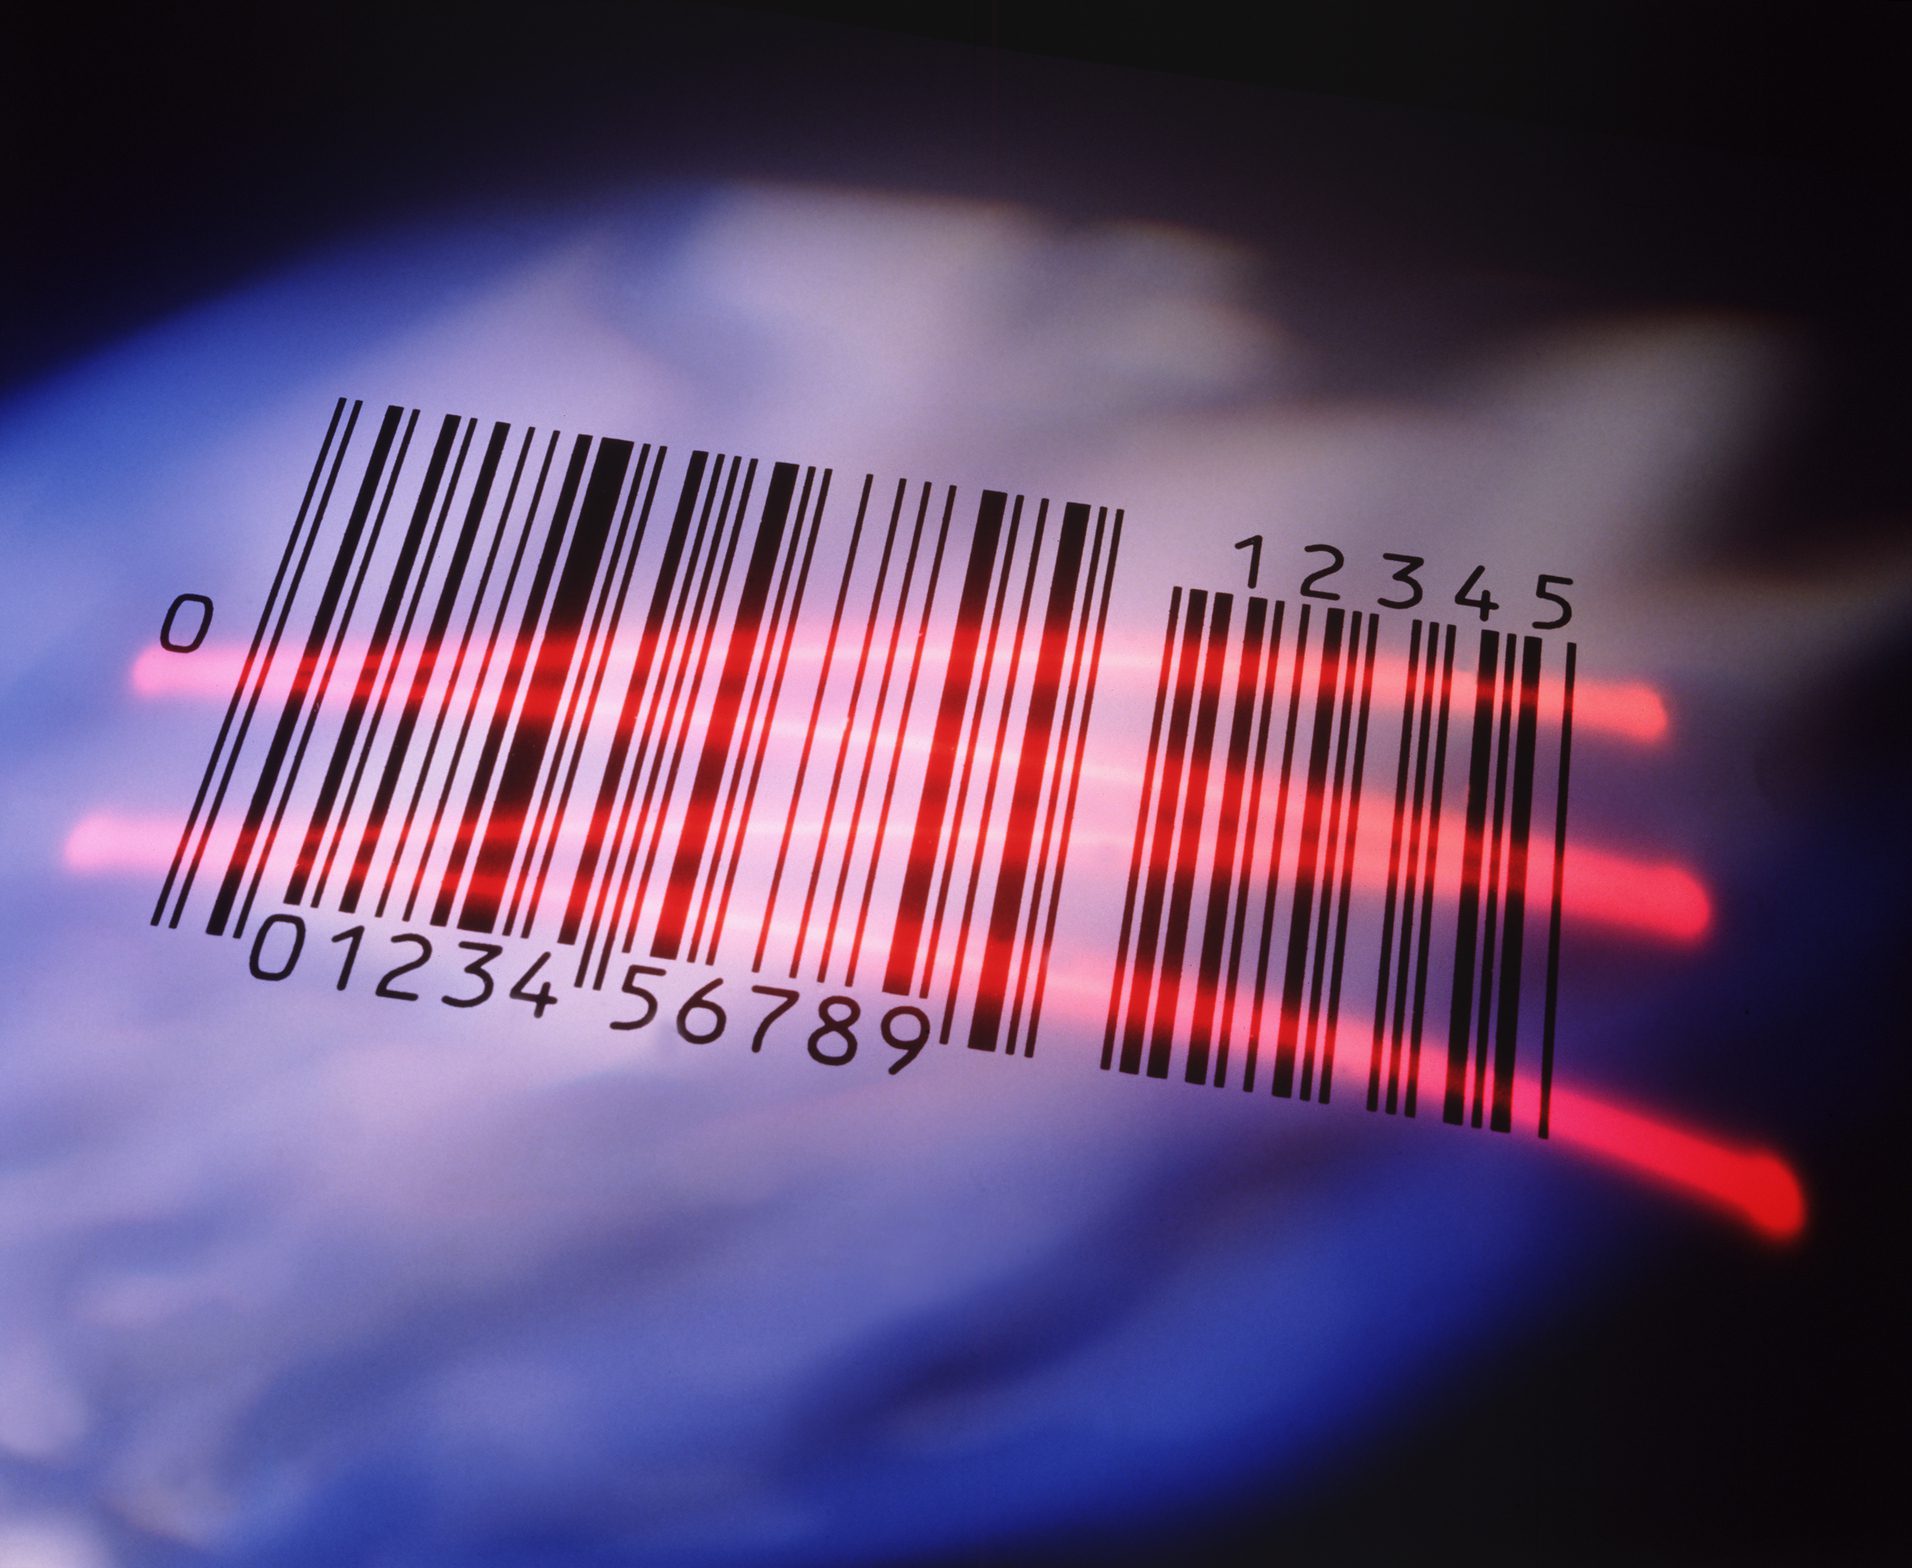
ΚΑΠΟΙΟΣ, ΚΑΠΟΥ, πατάει «αγορά». Λίγες ώρες αργότερα, ένα φορτηγό κάνει όπισθεν σε μια ράμπα. Ο αποθηκάριος σηκώνει το scanner, πατάει τη σκανδάλη, και ένα μπιπ ενημερώνει το σύστημα ότι το κουτί έφτασε. Από εκεί, το δέμα θα περάσει από ράφια, εκτυπωτές ετικετών, ταινίες διαλογής και ρομπότ, πριν βγει ξανά στον δρόμο.
Σε κάθε σταθμό αυτής της διαδρομής υπάρχει μια συσκευή. Και για έναν επιτιθέμενο, κάθε συσκευή μπορεί να είναι μια πόρτα.
Οι ευπάθειες μιας τέτοιας διαδρομής αναφέρθηκαν στην ομιλία των Sergey Sidorov και Haidar Kabibo στο Security Analyst Summit 2026 της Kaspersky στο Μπαλί, η οποία εστίασε σε ένα απλό αντικείμενο που βρίσκεται σε κάθε αποθήκη. Σε ένα συνέδριο όπου οι περισσότερες ομιλίες αφορούσαν κρατικούς χάκερ, spyware και bootkits, εκείνοι μίλησαν για το πιο «βαρετό» μηχάνημα του χώρου: το εργαλείο με το οποίο ένας αποθηκάριος σκανάρει δέματα.
Ο Sidorov είναι επικεφαλής των Industrial Security Services της Kaspersky. Έχει πάνω από 15 χρόνια εμπειρία σε ελέγχους ασφαλείας βιομηχανικών συστημάτων. Ο Kabibo είναι Application Security Specialist στο ίδιο τμήμα. Η ομάδα τους κάνει ελέγχους σε εγκαταστάσεις πελατών, και η αποθήκη ήταν μία από αυτές. Το συμπέρασμα, όπως το διατύπωσε η εταιρεία στην ανακοίνωσή της: ακόμη και ένας μόνο σαρωτής barcode μπορεί να γίνει σημείο εισόδου για μια επίθεση που αποσταθεροποιεί ολόκληρο το οικοσύστημα.
Οι ερευνητές μίλησαν στο WIRED Greece στο περιθώριο του συνεδρίου, και εξήγησαν πώς λειτουργεί αυτή η «τρύπα» και γιατί έχει σημασία.
«Δουλεύουμε με διαφορετικούς κλάδους, και η αποθήκη είναι μία περίπτωση», λέει ο Sidorov στο WIRED Greece. Όταν η ομάδα κάνει έλεγχο, ψάχνει πρώτα τους γνωστούς δρόμους προς το κρίσιμο περιβάλλον. Μετά ψάχνει όλους τους υπόλοιπους. «Δεν μπορούμε να παραλείψουμε καμία συσκευή που έχει κανάλι με το οποίο μπορούμε να δουλέψουμε».
Οι κλασικές επιθέσεις σε αποθήκες, από το διαδίκτυο προς το εταιρικό δίκτυο, είναι γνωστές και έχουν αντίμετρα. Η ομάδα ήθελε να δείξει επιθέσεις «από το χαμηλότερο επίπεδο». Μέσα από έναν ασύρματο σαρωτή, λέει ο Sidorov, οι επιτιθέμενοι μπορούν να «παρακάμψουν όλους τους μηχανισμούς ασφαλείας, όλα τα firewalls, και να φτάσουν κατευθείαν στο πιο κρίσιμο περιβάλλον».
Στη σκηνή, οι δύο ερευνητές ακολούθησαν τη διαδρομή ενός δέματος: εκφόρτωση, παραλαβή, αποθήκευση, συλλογή, διαλογή, συσκευασία, αποστολή. Σε κάθε στάδιο υπάρχει μια συσκευή. Tablets στις ράμπες, φορητά τερματικά και σαρωτές στην παραλαβή, θερμικοί εκτυπωτές για τις εσωτερικές ετικέτες, μεγάλες μηχανές διαλογής, ρομπότ AGV και AMR που μεταφέρουν τα εμπορεύματα.
Οι παγκόσμιες πωλήσεις ηλεκτρονικού εμπορίου έχουν σχεδόν διπλασιαστεί από το 2019 και ξεπερνούν τα 6 τρισ. δολάρια. Κάθε καθυστέρηση στην αλυσίδα μπορεί να σημαίνει χαμένα χρήματα.
Για τον υπολογιστή στον οποίο συνδέεται, ένας σαρωτής barcode είναι «πληκτρολόγιο». Διαβάζει τον κωδικό και τον «γράφει» στην οθόνη σαν να τον πληκτρολογούσε άνθρωπος. Κάποια πρότυπα, όπως το Code 128, κωδικοποιούν και ειδικούς χαρακτήρες. Το 2015, ερευνητές του Xuanwu Lab της Tencent έδειξαν ότι ένα barcode μπορεί έτσι να ανοίξει γραμμή εντολών στον υπολογιστή. Σε ένα από τα demo τους χρησιμοποίησαν ψεύτικη κάρτα επιβίβασης. Την επίθεση την ονόμασαν BadBarcode.
Η BadBarcode χρειάζεται φυσική πρόσβαση στον σαρωτή. Ο Kabibo ήθελε να στείλει τα ίδια «πλήκτρα» από απόσταση, μέσω Bluetooth. Στις αποθήκες, οι ασύρματοι σαρωτές μιλούν με μια βάση, και η βάση με τον υπολογιστή. Το βασικό αδύνατο σημείο, σύμφωνα με την Kaspersky: δεν υπάρχει authentication ανάμεσα στη βάση και τους σαρωτές. Ο επιτιθέμενος μπορεί, σύμφωνα με τους ερευνητές, να φτάσει σε απομακρυσμένη εκτέλεση κώδικα.
Στο σενάριο που περιγράφει η εταιρεία, ο εργαζόμενος σκανάρει κανονικά. Ο επιτιθέμενος, μέσα στην εμβέλεια του Bluetooth, μαθαίνει τη διεύθυνση της βάσης παρακολουθώντας παθητικά την κίνηση. Στέλνει στη βάση δεδομένα που μοιάζουν με πατήματα πλήκτρων. Η βάση τα προωθεί στον υπολογιστή, που τα εκτελεί σαν να τα πληκτρολόγησε ο χρήστης. Ο εργαζόμενος δεν χρειάζεται να κάνει τίποτα, και το ίδιο μοτίβο εντοπίστηκε σε συσκευές πολλών κατασκευαστών.
Ο σαρωτής είναι μόνο η πόρτα. Το κέρδος για τον επιτιθέμενο είναι ο υπολογιστής πίσω του, που έχει θέση εμπιστοσύνης στο λειτουργικό δίκτυο της αποθήκης και συνδέεται με τα κρίσιμα συστήματά της.
Στη δημόσια βάση ευπαθειών υπάρχει από τον Απρίλιο η CVE-2026-4272 για σαρωτές χειρός της Honeywell, με την Kaspersky στα credits. Η περιγραφή της ταιριάζει: επιτιθέμενος σε εμβέλεια Bluetooth από τη βάση μπορεί να εκτελέσει εντολές στον συνδεδεμένο υπολογιστή, χωρίς πιστοποίηση. Η ευπάθεια βαθμολογείται με 8,1 (υψηλή) και η Honeywell συστήνει αναβάθμιση του firmware.
Τέτοιοι σαρωτές δεν υπάρχουν μόνο σε αποθήκες. Σύμφωνα με την Kaspersky, ο κίνδυνος αφορά και το λιανεμπόριο και κάθε κλάδο που τους χρησιμοποιεί.
Ο σαρωτής δεν είναι η μόνη πόρτα. «Υπάρχουν κι άλλα σημεία εισόδου, που δεν προλάβαμε να αναφέρουμε επειδή ο χρόνος ήταν περιορισμένος», λέει ο Sidorov. Τα φορητά τερματικά δεδομένων μοιάζουν με πιστόλι, με σκανδάλη και λαβή, αλλά μέσα τρέχουν συνήθως Android. Οι εταιρείες τα κλειδώνουν σε kiosk mode, ώστε ο αποθηκάριος να βλέπει μόνο την εφαρμογή της δουλειάς του.
Στη σκηνή, η ομάδα έδειξε πώς σπάει αυτό το κλείδωμα. «Αν το kiosk mode παρακαμφθεί, ο επιτιθέμενος αποκτά πρόσβαση σε έναν μικρό εσωτερικό υπολογιστή μέσα στην υποδομή», λέει ο Sidorov. «Και αυτοί οι υπολογιστές έχουν ήδη πρόσβαση στα πιο κρίσιμα συστήματα της αποθήκης, γιατί πρέπει να δουλεύουν μαζί τους».
Ο Kabibo προσθέτει τους θερμικούς εκτυπωτές ετικετών, που υπάρχουν και σε καταστήματα και σημεία παραλαβής δεμάτων. «Φανταστείτε έναν μικρό εκτυπωτή που, όταν είναι λανθασμένα ρυθμισμένος, μπορείς να τον χρησιμοποιήσεις για να μπεις στο εσωτερικό δίκτυο», λέει. Δεν ήταν υπόθεση εργασίας, σύμφωνα με τον ίδιο: ήταν πραγματικό εύρημα από έλεγχο σε πελάτη της Kaspersky.
Το πιο ασυνήθιστο κομμάτι της έρευνας αφορά τον εσωτερικό επιτιθέμενο. Σε ένα διυλιστήριο ή μια μονάδα ενέργειας, εξηγεί ο Sidorov, όποιος θέλει να επιτεθεί από μέσα πρέπει πρώτα να σπουδάσει, να περάσει συνεντεύξεις, να μπει σε μια ομάδα και να κρυφτεί. Στις αποθήκες, όπου η αμοιβή συχνά συνδέεται με την παραγωγικότητα, ο δρόμος είναι πολύ πιο σύντομος. «Είναι πολύ απλό να προσληφθείς σε αυτή τη δουλειά. Δεν υπάρχουν τέτοιες απαιτήσεις».
«Το πρόβλημα είναι ότι ποτέ δεν ξέρουν ποιοι είναι αυτοί οι άνθρωποι», λέει. «Θα είναι ερευνητές ασφαλείας, όπως ο Haidar ή εγώ, ή θα είναι οι “κακοί”;»
Ένα σενάριο που τον απασχολεί: κάποιος μολύνει μια συσκευή, εξασφαλίζει μόνιμη πρόσβαση, σταματά για λίγο κάθε δραστηριότητα και φεύγει. «Μετά κάποιος άλλος παίρνει αυτή τη συσκευή, αλλά θα είναι ήδη μολυσμένη». Η ελάχιστη άμυνα, κατά τον Sidorov, είναι να συλλέγονται logs από αυτές τις συσκευές, ώστε να φαίνεται πότε και πού έγινε η μόλυνση και ποιος ευθύνεται.
Και αφού μπει, τι μπορεί να κάνει κάποιος; Ο Sidorov περιγράφει δύο επίπεδα. Το πρώτο είναι επίθεση σε μεμονωμένα μηχανήματα, όπως η μεγάλη μηχανή διαλογής. Αυτό, λέει, δεν σταματά απαραίτητα την αποθήκη. «Οι άνθρωποι που λειτουργούν αποθήκες μάς λένε: έχουμε περιπτώσεις που η μηχανή διαλογής απλώς σταματά, και τότε οι αποθηκάριοι μεταφέρουν τα εμπορεύματα από σημείο σε σημείο». Η δουλειά γίνεται πιο αργή, αλλά συνεχίζεται.
Το δεύτερο επίπεδο είναι το Warehouse Management System (WMS), το κεντρικό σύστημα που οργανώνει όλη τη ροή των εμπορευμάτων. Αν πέσει αυτό, λέει ο Sidorov, συσκευές και άνθρωποι «απλώς δεν θα ξέρουν πού να βάλουν τα εμπορεύματα, προς ποια κατεύθυνση πρέπει να πάνε. Τα logistics σταματούν».
Το πόσο ακριβή μπορεί να βγει μια τέτοια παράλυση φάνηκε στη Βρετανία. Το 2023, η KNP Logistics κατέρρευσε μετά από επίθεση ransomware, και περίπου 730 εργαζόμενοι έχασαν τη δουλειά τους. Το ζήτημα δεν αφορά μόνο μακρινά κέντρα διανομής. Στην Ελλάδα, οι υποδομές logistics συγκεντρώνονται κυρίως στην Αττική, με κέντρο το Θριάσιο Πεδίο.
Ο Kabibo θυμίζει και τον σωματικό κίνδυνο. Μια επίθεση σε συστήματα που ελέγχουν μηχανές διαλογής ή άλλα κρίσιμα μηχανήματα μπορεί, σκόπιμα ή όχι, να τραυματίσει όσους δουλεύουν δίπλα τους.
Τελικά, ποιος θα ήθελε να επιτεθεί σε μια αποθήκη; Ο Sidorov γελάει. «Δεν ξέρουμε ποιος και γιατί, αλλά μπορεί να γίνει στόχος». Για εκείνον, το κρίσιμο μέγεθος είναι το κόστος: μια επίθεση πρέπει να κοστίζει στον επιτιθέμενο περισσότερο από όσο αξίζει το αποτέλεσμά της, ώστε να καταστεί οικονομικά ή επιχειρησιακά ασύμφορη. «Προς το παρόν, φαίνεται ότι μια επίθεση σε τέτοια πράγματα δεν κοστίζει πολύ».
Πάντως, οι συσκευές διορθώνονται. «Για εμάς είναι όλες υπολογιστές, απλώς διαφορετικοί τύποι», λέει. Έχουν firmware και λειτουργικό σύστημα που ενημερώνονται. Το πρόβλημα είναι η κλίμακα: χιλιάδες συσκευές σε μια εγκατάσταση, διαφορετικά μοντέλα, διαφορετικοί κατασκευαστές. Η Kaspersky συστήνει έλεγχο κάθε νέας συσκευής πριν μπει στο δίκτυο, απενεργοποίηση του Bluetooth όπου δεν χρειάζεται και ισχυρούς μηχανισμούς ελέγχου ταυτότητας, διαχωρισμό των δικτύων της αποθήκης, γρήγορες ενημερώσεις σε συσκευές και WMS, ελάχιστα δικαιώματα στους λογαριασμούς, και ασκήσεις επίθεσης με σενάρια εργαζομένων που έχουν νόμιμα διαπιστευτήρια.
Για τα AI worms, προγράμματα που θα μπορούσαν να εξαπλώνονται μόνα τους από συσκευή σε συσκευή, οι δύο ερευνητές δεν αποκλείουν τίποτα. «Τα τελευταία τέσσερα χρόνια ανάπτυξης του AI σε κάνουν να ξανασκεφτείς το μέλλον», λέει ο Kabibo. «Θα έλεγα ότι όλα είναι πιθανά». Ο Sidorov το περιγράφει έτσι: «Bluetooth, LoRaWAN, Zigbee, κάθε είδους ραδιοκανάλι. Είναι απλώς κανάλια επικοινωνίας, που μπορούν να χρησιμοποιηθούν από ανθρώπους ή από LLMs για να φτάσουν σε κάτι, από ένα μέρος σε άλλου».
What’s Next: Kλείστε την early bird θέση σου στο επόμενο μεγάλο event του WIRED Greece.
Ακολουθήστε μας στο κανάλι μας στο You Tube για να μη χάνετε κανένα vidcast.
Με την εγγραφή σας, συμφωνείτε με τους Όρους Χρήσης μας (συμπεριλαμβανομένης της παραίτησης από ομαδικές αγωγές και των διατάξεων διαιτησίας) και αναγνωρίζετε την Πολιτική Απορρήτου μας.